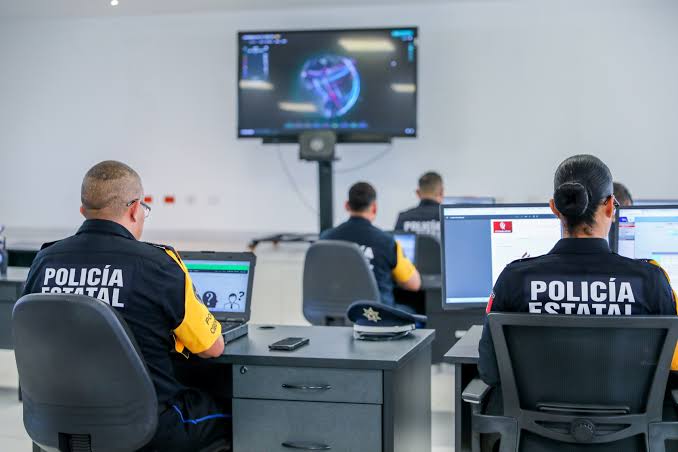
Aunque durante el último mes se ha registrado un incremento de ataques cibernéticos tipo ransomware en el país, el C5 de Aguascalientes no ha sido víctima de este tipo de intrusiones, aseguró Michelle Olmos, directora de la institución.
La funcionaria explicó que el ransomware es un ataque mediante el cual los ciberdelincuentes ingresan a los servidores, secuestran la información y posteriormente exigen un pago para liberarla. Señaló que otros centros de comando del país han sido exhibidos por grupos criminales en la deep web como posibles objetivos.
“Nos hemos librado tanto de la amenaza como de algún ataque cibernético. Nosotros contamos con un cifrado de alta criticidad que nos permite transmitir de manera directa y no correr peligro”, afirmó.
Sin embargo, advirtió que este tipo de ataques evoluciona constantemente, por lo que aseguró que mantienen revisiones de sus cortafuegos y actualizaciones de sus sistemas, además de contar con un nuevo monitor de criticidad que permite identificar posibles intrusiones.
“Cada vez que se desata el tema de ransomware, lo que se tiene que hacer es verificar los cortafuegos principalmente. Lo tenemos que hacer siempre. No podemos fiarnos de que todo va a estar bien”, señaló.
Sobre el ataque cibernético registrado recientemente en la Universidad Autónoma de Aguascalientes (UAA), la directora confirmó que se trató de un caso de ransomware, en el que fue intervenido un servidor que contenía información administrativa y correos electrónicos.
Explicó que la institución aisló el servidor para proteger los datos y evitar mayores afectaciones. El caso ya cuenta con una carpeta de investigación, en la que también participará la Policía Cibernética de Aguascalientes.